L’essentiel : Un pont (bridge) ne déplace rien : il bloque ou détruit vos jetons sur une blockchain et vous en remet d’autres sur la seconde. Ce que vous recevez ne vaut que ce qui le gage, et tout dépend de qui vérifie le passage : Ethereum lui-même, une poignée de signataires, ou un seul vérificateur, comme chez Kelp DAO, où 116 500 rsETH, environ 292 millions de dollars, ont été libérés le 18 avril 2026 contre un faux message. Et peu de recours en cas de vol.
Pourquoi un pont, et pourquoi rien ne traverse
Chaque blockchain tient son propre registre et ne lit pas celui des autres : elles « ne peuvent pas communiquer de manière native » et « les jetons ne peuvent pas circuler librement entre les chaînes de blocs », résume ethereum.org. Un pont fait le lien : il sert à passer de l’ETH d’Ethereum vers une couche 2 comme Arbitrum ou Base, ou de l’USDC d’un réseau à l’autre.
Rien ne traverse pourtant. La documentation d’ethereum.org décrit trois façons de faire (notre traduction) :
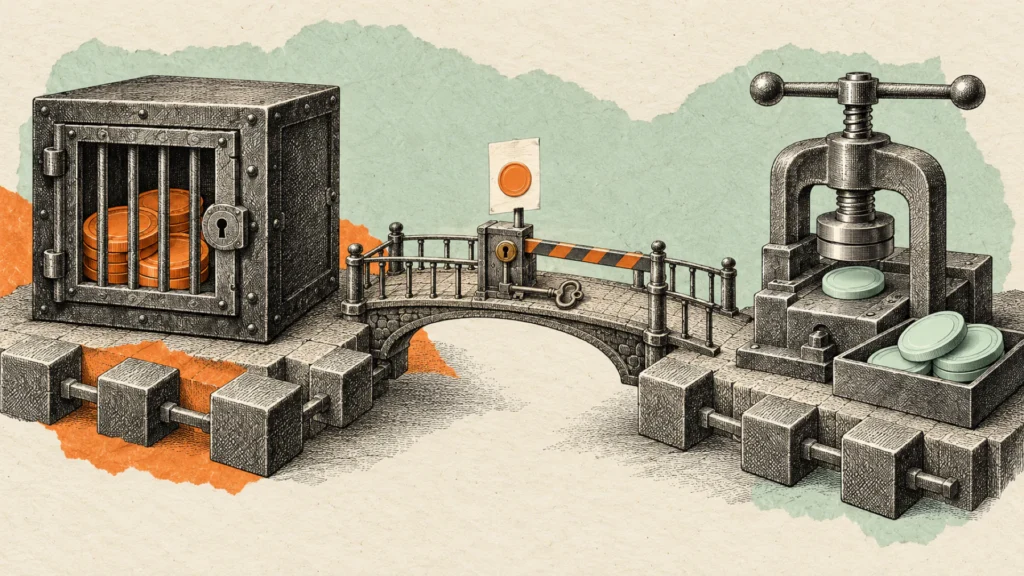
- verrouiller et émettre : vos jetons sont bloqués dans un contrat au départ, et une copie est émise à l’arrivée ;
- brûler et émettre : vos jetons sont détruits au départ, et autant sont créés à l’arrivée ;
- échanger : une autre partie vous remet à l’arrivée des jetons qu’elle a déjà, contre les vôtres au départ.
Au retour, c’est l’inverse. Un pont se résume donc à un message (« ces jetons ont été bloqués ici ») et à quelqu’un, ou quelque chose, qui le vérifie avant de livrer. Le pont officiel d’une couche 2 et son délai sont expliqués dans notre article sur les couches 2.
Jeton natif ou jeton enveloppé : ce que vous recevez
Un jeton natif est émis sur sa chaîne par son émetteur ; un jeton enveloppé (wrapped) est une copie, adossée à un original gardé ailleurs. Le WBTC « est un jeton natif du réseau Ethereum », « une version Ethereum de Bitcoin et non de l’actif original », explique ethereum.org.
Ses bitcoins sont gardés par BitGo et BiT Global depuis 2024 (WBTC), et son livre blanc l’admet : ces jetons « impliquent généralement de faire confiance » à qui détient l’actif (notre traduction). Le 18 octobre 2026 à 11 h 11 (heure de Paris), sa page de transparence annonçait 116 499,19 WBTC en circulation pour 116 511,99 BTC en réserve ; le chiffre qu’elle donne pour Ethereum, 116 132,18 WBTC, est celui que nous lisons dans le contrat à 11 h 15.
Sur Arbitrum One, l’USDC natif est émis par Circle, « directly redeemable 1:1 for U.S. dollars » ; l’USDC.e est de l’USDC d’Ethereum passé par le pont d’Arbitrum (Arbitrum), « Created by a third party » selon Circle. Le pont de Circle, CCTP, fait autrement : il brûle l’USDC au départ, et Circle en émet à l’arrivée. Le 18 octobre 2026 à 11 h 15, nous lisons sur Arbitrum One 2,66 milliards d’USDC natifs et 47,6 millions d’USDC.e : environ 56 pour 1 (notre calcul ; voir notre article sur les stablecoins).
Que vaut la copie si le pont tombe ? Ce que vaut son gage : « we have seen wrapped versions of tokens exploited », prévient ethereum.org. En février 2022, Wormhole a émis sur Solana 120 000 copies d’ETH « not backed by Ether deposits on the Ethereum side » (Wormhole) ; en juillet 2023, après l’arrêt de Multichain, des jetons pontés sur Fantom ont décroché (BeInCrypto).
Qui vérifie ? Les modèles de confiance
Avec un pont « de confiance », « les utilisateurs s’en remettent principalement à la réputation de l’opérateur du pont » ; avec un pont sans tiers, « la sécurité du pont est la même que celle de la chaîne de blocs sous-jacente » (ethereum.org). Et « Bridges secured by external validators are typically less secure than bridges that are locally or natively secured by the blockchain’s validators » (documentation d’ethereum.org).
| Modèle | Vous faites confiance à… | Exemple, d’après sa documentation |
|---|---|---|
| Pont officiel d’une couche 2 | Ethereum, plus un délai de contestation au retour | Arbitrum One : 6,4 jours de contestation, affichés « 7-8 days » (son pont) |
| Signataires (multisignature, validateurs) | assez de signataires, ni piratés ni complices | Wormhole : 13 signatures de « gardiens » sur 19 ; Ronin en 2022 : 5 sur 9 |
| Vérificateurs choisis par l’application | les vérificateurs qu’elle exige, et leur nombre | LayerZero : chaque application règle les siens |
| Comité et arrêt d’urgence | un comité d’opérateurs, et qui peut tout arrêter | CCIP de Chainlink : 16 opérateurs par défaut ; une « malédiction » (curse) posée à la main arrête une chaîne |
| Clients légers et preuves | le code qui vérifie l’autre chaîne | IBC : « a pair of light clients », un sur chaque chaîne |
| Intentions | un relayeur qui vous avance l’argent, remboursé après vérification | Across : « I want 100 USDC on Base » ; relayeur remboursé après environ 1,5 heure (frais) |
| Émetteur | l’émetteur du jeton | CCTP : Circle brûle et émet l’USDC |
| Fédération | des sociétés membres et leurs clés | Liquid : la clé de sortie d’un membre était en ligne le 6 septembre 2026 |
Kelp DAO : un pont réglé sur un seul vérificateur
Le rsETH de Kelp DAO est un jeton adossé à de l’ETH mis en jeu. Pour le faire circuler, Kelp utilisait LayerZero, un système de messages : quand des rsETH sont détruits sur Unichain, un message demande d’en libérer autant sur Ethereum. Le contrat attend l’accord des vérificateurs choisis par Kelp, les DVN (decentralized verifier networks) ; sur ce canal, un seul était requis, celui de LayerZero Labs (rapport de LayerZero).
Selon le rapport de LayerZero, le 6 mars 2026, un développeur de LayerZero Labs est piégé par un faux dépôt de code ; les pirates faussent ensuite les serveurs qui renseignent ce DVN sur l’état des chaînes. Le 18 avril à 18 h 30 (heure de Paris), ils saturent un fournisseur extérieur : le DVN ne lit plus que les serveurs piratés, qui montrent des rsETH détruits sur Unichain alors qu’« aucune destruction de ce type n’avait eu lieu » (Chainalysis, notre traduction). À 19 h 35, le contrat d’Ethereum libère 116 500 rsETH, environ 292 millions de dollars ; une seconde tentative, sur 40 000 rsETH, échoue, Kelp ayant mis ses contrats en pause. Selon LayerZero, Mandiant et CrowdStrike attribuent l’attaque au groupe nord-coréen TraderTraitor.
Il y a dès lors plus de rsETH en circulation que de rsETH gagés ; le rsETH volé a aussi servi de garantie sur Aave, dont notre article sur Aave raconte la suite. Fin mai, Kelp annonçait la garantie du rsETH rétablie (Cointelegraph ; notre guide de la DeFi).
La responsabilité est contestée. Le 19 avril, au lendemain du vol, LayerZero écrit que son protocole « functioned exactly as intended », Kelp ayant choisi un réglage « 1-of-1 » (LayerZero). Kelp répond que le guide de démarrage de LayerZero et sa configuration par défaut menaient à ce réglage (CoinDesk). Le 8 mai, LayerZero reconnaît « a mistake » : avoir laissé son DVN valider seul de grosses sommes (LayerZero ; The Block). Le 24 septembre 2026, la société de Kelp a engagé une action civile au Canada, devant la Cour suprême de Colombie-Britannique, contre LayerZero Labs et son patron, Bryan Pellegrino, notamment pour négligence et diffamation ; nous ne connaissons cette action que par la presse (The Block, Crypto Times), et Bryan Pellegrino la dit « meritless » (sans fondement).
Selon le rapport du 18 mai, le DVN de LayerZero Labs refuse désormais d’être le seul requis, et LayerZero Labs promettait des réglages par défaut à trois DVN au moins. La documentation de LayerZero, lue le 18 octobre 2026, en décrit à deux DVN requis, dont LayerZero Labs, et conseille d’en exiger au moins un « not operated by LayerZero Labs » ; elle prévient que les réglages par défaut « may include only a single DVN, and may change without notice ».
Les grands piratages, de 2022 à 2023
« Bridges account for the top three biggest hacks in DeFi », note ethereum.org. Les plus grands, et ce que les victimes ont revu :
| Date | Pont | Volé, au moment du vol | Cause | Rendu, gelé ou remboursé |
|---|---|---|---|---|
| 2 février 2022, 19 h 24 | Wormhole | 120 000 copies d’ETH émises sans gage | une signature mal vérifiée | rien rendu par le pirate ; Jump Crypto remet 120 000 ETH le lendemain ; en février 2023, sur ordre de la Haute Cour d’Angleterre et du pays de Galles, une contre-attaque de Jump Crypto et d’Oasis reprend environ 140 M$ au pirate (Crypto Times) |
| 23 mars 2022 (connu le 29) | Ronin | 173 600 ETH et 25,5 millions d’USDC, 540 M$ (Elliptic) | cinq clés de validateurs sur neuf, par ingénierie sociale | remboursement annoncé, réouverture prévue le 28 juin 2022 « with all user funds returned » ; vol attribué à Lazarus par le FBI |
| 1er août 2022 | Nomad | 190 M$ (The Block) | une mise à jour a laissé passer des messages jamais prouvés | plus de 22 M$ rendus au 8 décembre 2022, selon The Block |
| 6 octobre 2022 | BNB Bridge | 2 millions de BNB ; 570 M$ selon DefiLlama | une preuve falsifiée | « la grande majorité » restée sous contrôle, selon BNB Chain |
| juillet 2023 | Multichain | 126 M$ selon DefiLlama | serveurs de clés tenus par le compte personnel du patron, détenu en Chine | environ 60 millions d’USDC et 2 d’USDT gelés (Fantom Foundation) |
Chaque fois, la faille tient à la vérification : des clés aux mains de trop peu de gens (Ronin, Multichain), une signature ou une preuve mal contrôlée (Wormhole, BNB Bridge), une mise à jour pourtant auditée (Nomad). « All it takes is one flaw in a smart contract » (ethereum.org).
2026 : Kelp, Liquid et les autres
Après deux années calmes, 2026 est la plus lourde pour les ponts depuis 2022, selon notre calcul sur les vols recensés par DefiLlama :
| Année | Volé sur des ponts | Part de tous les vols recensés | Part des vols « DeFi et ponts » |
|---|---|---|---|
| 2022 | 1 906 M$ (14 vols) | 52,4 % | 66,8 % |
| 2023 | 301 M$ (7 vols) | 18,5 % | 36,7 % |
| 2024 | 37 M$ (7 vols) | 2,2 % | 4,6 % |
| 2025 | 38 M$ (11 vols) | 1,4 % | 5,1 % |
| 2026, au 16 octobre | 753 M$ (47 vols) | 33,5 % | 49,1 % |
Kelp et Liquid font à eux deux 613 millions de dollars, 81,5 % des vols de ponts de 2026 recensés par DefiLlama (notre calcul). Les autres vols de 2026 que nous avons pu recouper ailleurs que chez DefiLlama :
| Date (heure de Paris) | Pont | Volé | Cause | Rendu, gelé ou perdu |
|---|---|---|---|---|
| 18 mai, 1 h 55, puis 22 juillet | Verus-Ethereum | 11,58 M$ (Halborn), puis environ 7,54 M$ (Blockaid, cité par The Block) | deux fois la même faille : des transferts acceptés sans vrai gage | en mai, 4 052 ETH rendus, 1 350 gardés comme prime (Crypto Times) ; en juillet, fonds passés par Tornado Cash |
| 17 juillet, 7 h 07 à 8 h 14 | Across | 581 faux dépôts servis, environ 4,5 M$ | le logiciel du relayeur acceptait de faux événements | perte du relayeur, « No user funds were lost » ; le 30 juillet, Across annonçait « the funds are back » |
| 22 juillet, repéré à 23 h 30 | AFX Trade, pont d’une plateforme | 24,15 millions d’USDC | les clés de cinq validateurs, assez pour le quorum | non vérifié ; le pont officiel d’Arbitrum « has not been hacked », selon Offchain Labs |
| 6 septembre, 15 h 53 | Liquid | environ 4 000 LBTC sans bitcoin derrière, retirés en bitcoins ; 320 M$ selon DefiLlama | une faille de vérification, et une clé de sortie gardée en ligne | 3 400 BTC rendus le 7 septembre, environ 602 dus au 23 ; sorties suspendues le 18 octobre 2026 à 11 h 28 (liquid.net) |
| 1er octobre | NEAR Intents | 3,8 M$ | un bogue entre deux briques du pont | tout rendu après un ultimatum |
Les pièges qui vous visent directement
- La mauvaise copie. Un jeton peut exister en plusieurs copies sur un même réseau : elles « are entirely independent tokens », et « Bridging to the wrong representation can lock up your native tokens permanently » (Optimism).
- Le mauvais réseau. ethereum.org compte parmi les risques le cas où « l’utilisateur fait une erreur ». Vers une plateforme, c’est elle qui décide de vous rendre les fonds : notre article sur les couches 2 donne les conditions de Kraken et de Coinbase.
- Le faux pont. Fin septembre 2026, l’échange DYORSWAP a intégré une fausse version de GIWA, couche 2 d’Upbit encore en préparation : 1 335 adresses y ont envoyé 767,65 ETH, presque tout vidé ensuite (Protos).
- L’autorisation illimitée. Le 16 juillet 2024, une faille de l’agrégateur de ponts LI.FI a vidé 153 portefeuilles, environ 11,6 millions de dollars : ceux qui avaient donné à son contrat une autorisation illimitée (LI.FI ; notre article sur le phishing).
- Le délai et les frais. Un pont rapide vous avance l’argent contre une commission, mais ces services « do not shorten the protocol’s canonical finalization window » (Base). Et le gas se paie des deux côtés, en ETH sur Ethereum (notre article sur le gas).
Pas à pas, d’après les documentations officielles
Délais et commissions lus le 18 octobre 2026 dans ces documentations ; Circle prévient que ses commissions « are subject to change at any time » (Circle).
- Avant tout : un portefeuille, et un peu de la monnaie du réseau de départ pour le gas ; sans elle, « the Web3 wallet pop-up will not appear » (Arbitrum).
- Arbitrum One : sur son pont, connectez le portefeuille, choisissez le réseau de départ, le jeton et le montant, confirmez. Arrivée en « roughly 15-30 minutes » ; au retour, 6,4 jours de contestation, affichés « 7-8 days », puis une transaction sur Ethereum (pont d’Arbitrum ; retraits).
- Base : son ancien pont « has been deprecated » ; Base renvoie vers des ponts tiers dont elle « assumes no responsibility », dont Garden pour le bitcoin (Base) ; Garden a été piraté de 11,4 millions de dollars le 30 octobre 2025, selon DefiLlama, puis d’environ 450 000 dollars d’USDT le 26 juillet 2026 ; les deux fois, la faille venait de l’infrastructure d’un solveur, pas des contrats (Crypto Times). Retrait officiel : 5 jours, ou 1 jour par la voie rapide, quand une preuve TEE et une preuve ZK valident la même proposition, plus 20 à 60 minutes environ (Base).
- OP Mainnet : à l’aller, « approximately 1-3 minutes » ; au retour, « approximately 7 days » (Optimism).
- USDC par CCTP : en Standard, sans commission de Circle, 15 à 19 minutes depuis Ethereum ou ses couches 2 ; en Rapide, 8 à 20 secondes environ, avec 0 à 13 points de base de commission, « for example $0–$1.30 per $1,000 transferred » (délais et commissions de Circle). Vous y passez par une application qui l’intègre.
Plus simple, quand votre plateforme le propose : retirer directement sur le bon réseau, sans pont. « Most major centralized exchanges support direct withdrawals », écrit Arbitrum ; notre article sur les couches 2 cite des plateformes qui le font.
Réduire le risque : ce que disent les documentations et les autorités
- Comprendre ce que le pont vous demande de croire : « users must understand the trade-offs the bridges are making » (ethereum.org), qui renvoie à l’analyse des risques de L2BEAT.
- Savoir quel jeton vous recevez : les USDC pontés « are not issued by Circle » (Circle) ; Optimism renvoie à sa liste officielle des jetons, Arbitrum donne les adresses de l’USDC et de l’USDC.e.
- Limiter l’autorisation donnée au contrat : la faille de LI.FI « did not affect finite approvals » (LI.FI).
- Pour un retrait direct, vérifier l’agrément de la plateforme : « MiCA protections only apply to the legal entity authorised in the European Union », relaie l’AMF après l’AEMF.
Depuis la France : MiCA, et peu de recours
MiCA « devrait s’appliquer […] aux services et activités sur crypto-actifs qu’elles exercent, qu’elles fournissent ou qu’elles contrôlent, directement ou indirectement, y compris lorsqu’une partie de ces activités ou de ces services est réalisée de manière décentralisée. Lorsque les services sur crypto-actifs sont fournis de manière entièrement décentralisée sans aucun intermédiaire, ils ne devraient pas relever du champ d’application du présent règlement » (considérant 22 ; notre article sur MiCA).
Le règlement ne parle nulle part de pont. Il encadre les « services de transfert de crypto-actifs pour le compte de clients » : transférer, pour une personne, des crypto-actifs « d’une adresse ou d’un compte de registre distribué à une ou un autre » (article 3), sans y inclure « les validateurs, nœuds ou mineurs » qui confirment les transactions (considérant 93). Une société qui exploite un pont fournit-elle ce service ? Aucun texte que nous ayons lu ne le dit : la question reste ouverte.
Au 18 octobre 2026, les ponts n’apparaissent ni dans le papier de l’AMF sur la DeFi (juin 2023), ni dans sa synthèse (juillet 2024), ni dans la réponse de l’AEMF du 30 septembre 2026 sur la révision de MiCA. Face à un pont piraté, peu de recours : pas de fonds de garantie, un remboursement seulement si le projet ou un tiers le décide.
Impôts : ce qui est écrit, et ce qui ne l’est pas
Le BOFiP pose les règles : une vente contre des euros, un bien ou un service, ou un échange avec soulte, est imposable (§ 70) ; un échange entre cryptos sans soulte est en sursis, ses frais aussi (§ 80) ; rien n’est dû si les ventes de l’année du foyer ne dépassent pas 305 € (§ 90).
Pour un pont, un jeton enveloppé ou CCTP, nous n’avons trouvé, au 18 octobre 2026, ni texte ni doctrine officielle propres, à notre connaissance. Selon notre lecture, comme dans notre article sur les couches 2, passer de l’ETH d’Ethereum à l’ETH d’une couche 2 ne devrait pas être imposable : même vu comme un échange entre cryptos, ce serait un échange sans soulte, en sursis. Reste le gas payé en ETH : pour le BOFiP (§ 70), des frais payés en cryptos sont en principe une opération imposable, en sursis seulement avec un échange sans soulte ; rien ne dit ce qu’il en est d’un simple transfert. Gardez la preuve de chaque transaction, des deux côtés (notre guide des impôts).
Ce régime pourrait changer. Le 16 octobre 2026, l’Assemblée nationale a adopté en séance l’amendement n° I-3898 au projet de budget pour 2027. S’il restait dans la loi, le sursis ne s’appliquerait plus, à partir du 1er janvier 2027, aux échanges qui vous font recevoir des « jetons de monnaie électronique » au sens de MiCA « ou des droits s’y rapportant » : selon notre lecture, échanger de l’ETH contre de l’USDC sur Uniswap deviendrait imposable, même sans passer par l’euro. Et un pont ? Selon notre lecture, passer de l’ETH à l’ETH ne serait pas visé, puisque vous ne recevez aucun jeton de monnaie électronique ; recevoir de l’USDC contre de l’ETH, par un pont qui échange en route, le serait. Pour de l’USDC passé par CCTP, ou reçu en USDC.e, rien ne le dit : brûler de l’USDC pour en recevoir ailleurs, est-ce un échange ? L’USDC.e serait-il un de ces « droits » ? L’amendement prévoit aussi de calculer le prix d’acquisition crypto par crypto, à la « valeur moyenne pondérée d’acquisition » de chacune, au lieu du calcul actuel sur l’ensemble du portefeuille.
Ce n’est pas la loi. Le vote solennel de la première partie du budget, prévu le 20 octobre, a été reporté au mardi 3 novembre (Assemblée nationale) ; au 22 octobre 2026, celui de l’ensemble du texte restait prévu le 17 novembre (calendrier de l’Assemblée), si la première partie est adoptée : rejetée, elle ferait tomber tout le texte, qui partirait au Sénat dans la version du gouvernement, sans l’amendement. Viendront ensuite l’examen par le Sénat et l’adoption définitive. D’ici là, l’amendement peut être modifié ou disparaître.
Notre avis
Un pont, c’est un intermédiaire de plus entre vous et vos jetons, même quand il se dit décentralisé. Avant de s’en servir, il faut savoir qui vérifie le passage, quel jeton on recevra et combien de temps prend le retour. Aucun pont ni aucun protocole cités ici ne sont des recommandations.
Questions fréquentes
Quand je passe mes ETH sur Arbitrum, quittent-ils Ethereum ?
Non. Par le pont officiel, vos ETH restent bloqués dans un contrat sur Ethereum, et vous recevez de l’ETH sur Arbitrum One ; au retour, après environ une semaine, vos ETH sont débloqués.
USDC et USDC.e, est-ce la même chose ?
Non. L’USDC natif est émis par Circle ; l’USDC.e est une copie créée par un pont, adossée à de l’USDC bloqué sur Ethereum, que Circle n’émet pas.
Le pont que j’ai utilisé a été piraté : mes jetons valent-ils encore quelque chose ?
Cela dépend de ce qui les gage encore, et de qui comble le trou. Après Wormhole, Jump Crypto a remis 120 000 ETH dans le pont ; après l’arrêt de Multichain, des jetons pontés sur Fantom ont décroché.
Un pont est-il régulé par MiCA ? Ai-je un recours en cas de piratage ?
MiCA ne nomme pas les ponts, et ne devrait pas viser les services fournis « de manière entièrement décentralisée sans aucun intermédiaire » (considérant 22) ; pour une société qui exploite un pont, la question reste ouverte. En cas de piratage, peu de recours : pas de fonds de garantie.
Passer par un pont est-il imposable ?
Au 18 octobre 2026, nous n’avons trouvé ni texte ni doctrine officielle propres aux ponts : selon notre lecture, passer de l’ETH d’Ethereum à l’ETH d’une couche 2 ne devrait pas être imposable, car même vu comme un échange entre cryptos, ce serait un échange sans soulte, en sursis ; gardez la preuve de chaque opération. Un amendement au budget 2027, adopté par l’Assemblée le 16 octobre 2026, rendrait imposables à partir du 1er janvier 2027 les échanges contre un jeton de monnaie électronique comme l’USDC ou l’EURC ; selon notre lecture, rien ne dit qu’il viserait de l’USDC passé par CCTP. Au 22 octobre 2026, le texte n’était pas définitif : vote de la première partie reporté au 3 novembre (si elle est rejetée, le texte part au Sénat sans l’amendement), puis vote de l’ensemble et Sénat.