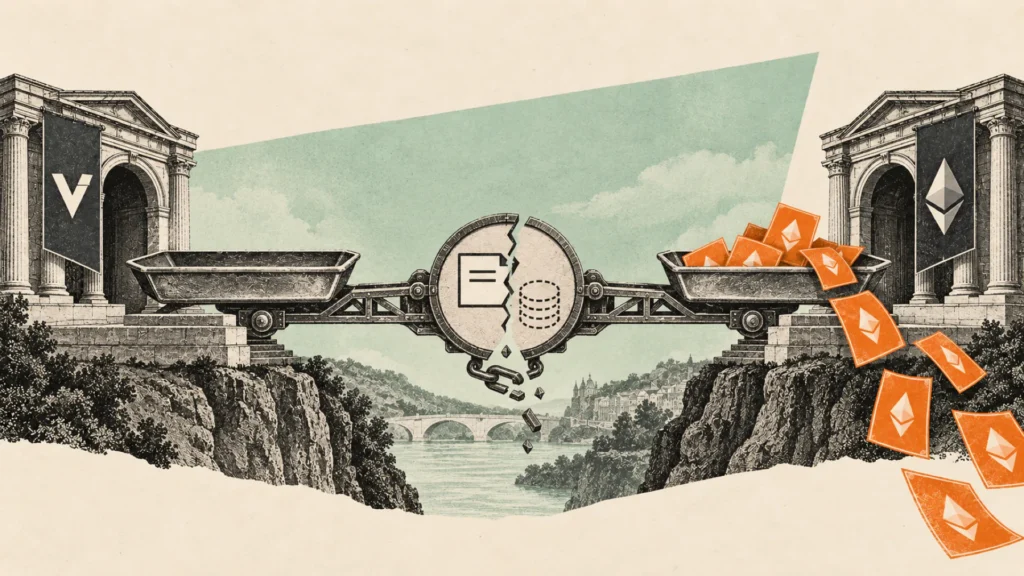
L’essentiel : le 18 mai 2026 à 1 h 55, heure de Paris (17 mai à 23 h 55 UTC), le bridge Verus-Ethereum a été drainé pour environ 11,58 millions de dollars. L’attaquant a réussi à libérer 1 625 ETH, 103,6 tBTC et 147 659 USDC côté Ethereum sans déposer la contrepartie côté Verus. Le tout a été swappé en environ 5 402 ETH via Uniswap. La cause n’est pas un bug Solidity classique mais un validation gap dans la fonction checkCCEValues qui ne vérifiait pas que le montant d’entrée côté Verus correspondait au paiement côté Ethereum. La firme de sécurité Blockaid a flaggé l’attaque en temps réel.
Le hack du bridge Verus-Ethereum confirme un pattern qui domine 2026 : ce ne sont plus les bugs Solidity classiques qui font tomber les protocoles, mais les failles d’architecture cross-chain. Kelp DAO en avril, et maintenant Verus. Echo Protocol a été piraté le soir même, le 18 mai à 23 h 21 (heure de Paris), mais par une clé d’administration compromise. Voici l’anatomie détaillée de cet exploit et ce qu’il révèle des risques bridge.
Que s’est-il passé sur le bridge Verus-Ethereum le 18 mai 2026 ?
Verus est une blockchain Layer 1 indépendante avec un pont vers Ethereum qui permet de transférer de la valeur entre les deux réseaux. L’opération normale est simple : l’utilisateur dépose des tokens côté Verus, le bridge vérifie le dépôt, puis libère l’équivalent côté Ethereum (ETH, tBTC, USDC). C’est cette chaîne de vérification qui a cédé.
La transaction du vol est horodatée du 17 mai à 23 h 55 UTC, soit le 18 mai à 1 h 55 à Paris (transaction sur Blockscout). Selon Yahoo Finance, la firme de cybersécurité blockchain Blockaid a détecté l’exploit en direct et a alerté la communauté. Le contrat avait tout versé en une seule transaction, comme l’a relevé la société de sécurité GoPlus (Metaverse Post).
L’attaquant a opéré depuis le wallet 0x5aBb91B9c01A5Ed3aE762d32B236595B459D5777. Ce wallet avait été financé par 1 ETH retiré de Tornado Cash le 17 mai à 11 h 51 UTC, une douzaine d’heures avant l’attaque (transaction sur Blockscout ; PeckShield parlait d’environ 14 heures), signe d’une préparation soigneuse.
Quels actifs ont été volés et combien valent-ils ?
L’attaquant a extrait du contrat bridge Ethereum trois types d’actifs distincts, qu’il a ensuite consolidés en ETH pour faciliter la sortie et le blanchiment.
| Actif extrait | Quantité | Valeur estimée (18 mai 2026) |
|---|---|---|
| ETH (natif) | 1 625 ETH | ~3,4 M$ |
| tBTC (threshold Bitcoin) | 103,6 tBTC | ~8,0 M$ |
| USDC | 147 659 USDC | 147 659 $ |
| Total drainé | — | ~11,58 M$ |
| Converti en ETH (Uniswap) | 5 402 ETH | ~11,4-11,58 M$ |
Selon PeckShield, les 5 402,4 ETH obtenus valaient environ 11,4 M$, à peine moins que les 11,58 M$ volés (Metaverse Post).
Cette conversion immédiate en ETH n’a rien d’un hasard, selon Merkle Science : l’USDC et le tBTC sont des actifs dont l’émetteur ou le gardien peut bloquer une adresse et geler les fonds ; en passant à l’ETH natif en quelques heures, l’attaquant a mis son butin hors de portée d’un tel gel.
Quelle est la faille exacte exploitée chez Verus ?
Selon Halborn et Metaverse Post, la cause racine est un défaut de logique de validation dans la fonction checkCCEValues du contrat bridge. Cette fonction est censée vérifier que le montant déposé côté Verus correspond bien au montant que le bridge va libérer côté Ethereum.
Le code n’effectuait pas cette comparaison. L’attaquant a donc fait accepter côté Verus un vrai lot de transfert, avec une preuve valide, mais gagé par environ 0,01 $ de VRSC ; les notaires de Verus l’ont signé, puis le contrat Ethereum (fonction submitImports) a payé ce que le lot annonçait, environ 11,58 M$, sans contrepartie réelle côté Verus. Ce n’est pas un bug technique caché : c’est une vérification métier manquante.
Selon Blockaid, la correction est techniquement simple : une dizaine de lignes de Solidity dans checkCCEValues, pour vérifier que les montants exportés côté Verus couvrent les paiements demandés (Coinfomania). L’équipe de Verus, elle, a mis son réseau à l’arrêt après l’attaque.
Ce type de faille est emblématique de ce que les développeurs appellent un business logic bug, par opposition aux bugs techniques (reentrancy, overflow, oracle manipulation). Les outils d’analyse statique et les audits automatisés détectent mal ces failles parce qu’elles dépendent de la sémantique du protocole.
Comment ce hack se compare-t-il aux autres exploits bridge depuis 2022 ?
Verus s’inscrit dans une série troublante d’exploits bridge depuis 2022. Voici la comparaison :
| Protocole | Date | Montant | Cause |
|---|---|---|---|
| Wormhole | Février 2022 | 320 M$ | Signature verification bug |
| Ronin | Mars 2022 | 540 M$ au moment du vol (Elliptic) ; 624 M$ selon DefiLlama et Rekt | Clés de 5 validateurs sur 9 compromises |
| Nomad | Août 2022 | 190 M$ | Mise à jour qui laissait passer des messages jamais prouvés |
| Multichain | Juillet 2023 | 126 M$ selon DefiLlama | Compromission clés |
| Kelp DAO / LayerZero | Avril 2026 | 292 M$ | DVN 1-sur-1, nœuds RPC piratés + DDoS |
| Echo Protocol bridge | Mai 2026 | ~870 k$ réels (Defiprime) | Clé admin compromise |
| Verus-Ethereum | 18 mai 2026 | 11,58 M$ | Validation gap |
Selon les données de DefiLlama citées par AMBCrypto le 18 mai, les vols sur des ponts dépassent au total 3,2 milliards de dollars. C’est l’une des surfaces d’attaque les plus rentables du Web3.
Pourquoi les bridges restent-ils la cible préférée des attaquants ?
Trois caractéristiques structurelles expliquent leur vulnérabilité chronique :
D’abord, la concentration de valeur. Un bridge cross-chain centralise par construction la liquidité de deux ou plusieurs blockchains. C’est mécaniquement un trésor à plusieurs millions, parfois plusieurs milliards de dollars, en un seul point.
Ensuite, la complexité du modèle de confiance. Un bridge doit faire des affirmations sur l’état d’une autre blockchain (« cette transaction a bien eu lieu côté Verus ») sans pouvoir lire directement cette blockchain. Cela exige des oracles, validators, prouveurs ZK ou messageurs cross-chain, chacun ajoutant un point de défaillance.
Enfin, les business logic bugs. Contrairement à des bugs Solidity techniques comme la reentrancy, les failles de logique métier comme celle de Verus dépendent de la sémantique du protocole. D’où l’importance, selon Halborn, de faire examiner la logique métier d’un protocole, et pas seulement son code.
Pour une compréhension plus profonde des failles bridge en 2026 et des bonnes pratiques utilisateur, lisez nos 5 leçons sécurité à retenir des hacks Drift et Kelp.
Quelle réponse de l’équipe Verus et comment se protéger ?
Voici, à la date de publication, la réponse de l’équipe Verus :
- Réseau mis à l’arrêt : selon le communiqué de l’équipe repris par BlockBeats, le réseau Verus a été arrêté temporairement, la plupart des nœuds producteurs de blocs ayant été mis hors ligne, comme prévu ; les autres actifs du pont n’étaient pas touchés.
- Communication officielle le 18 mai : enquête sur la méthode d’attaque et évaluation des pertes.
- Correctif : au 20 mai, ni analyse officielle ni correctif annoncé comme déployé, selon Merkle Science ; les analystes situent la faille dans
checkCCEValues. - Négociation : Verus a proposé au pirate une prime et l’abandon des poursuites s’il rendait les fonds, faute de quoi l’équipe coopérerait avec les autorités ; la prime a été fixée à 1 350 ETH (Crypto Times).
Le 21 mai à 19 h 47 UTC (21 h 47 à Paris), avant la publication de cet article, le pirate a rendu 4 052 ETH à une adresse de l’équipe (transaction sur Blockscout), après 0,4 ETH envoyés trois minutes plus tôt : 4 052,4 ETH, environ 8,5 M$, soit 75 % du butin selon PeckShield. Il garde 1 350 ETH, environ 2,8 M$, la prime convenue (Crypto Times).
Pour les utilisateurs DeFi soucieux de réduire leur exposition aux bridges, trois pratiques :
- Comprendre qui vérifie les transferts avant d’utiliser un pont : pour comprendre les risques d’un pont, voir notre article Bridges : comment fonctionnent les ponts entre blockchains.
- Limiter le temps de stockage sur un bridge : transférer puis quitter rapidement, ne pas laisser des fonds dormir dans un pool bridge.
- Suivre les alertes de Blockaid, Cyvers et PeckShield sur X, pour être prévenu d’une attaque en cours ; chez Verus, tout est parti en une seule transaction.
Pour aller plus loin sur la sécurité hardware côté utilisateur, lisez notre analyse des hardware wallets 2026 face aux drainers et au clear-signing.
FAQ Verus-Ethereum Bridge hack 18 mai 2026
Combien d’argent a été volé sur le bridge Verus-Ethereum ?
Environ 11,58 millions de dollars. L’attaquant a drainé 1 625 ETH, 103,6 tBTC et 147 659 USDC du contrat bridge Ethereum, puis swappé l’ensemble pour 5 402 ETH via Uniswap.
Quelle est la cause exacte du hack Verus ?
Un défaut de validation cross-chain dans la fonction checkCCEValues. Le contrat ne vérifiait pas correctement que le montant d’entrée côté Verus correspondait au montant libéré côté Ethereum. C’est un bug de logique métier, pas un bug Solidity technique classique.
Qui a détecté l’attaque en premier ?
La firme de cybersécurité Blockaid a flaggé l’exploit en direct dans les premières heures UTC du 18 mai 2026, alerte ensuite reprise par PeckShield et les principaux comptes de sécurité crypto sur X.
Les fonds peuvent-ils être récupérés ?
En grande partie, oui. Après une offre de prime de Verus, l’attaquant a rendu 4 052,4 ETH à l’équipe le 21 mai, soit 75 % du butin selon PeckShield, et gardé les 1 350 ETH de la prime convenue.
Faut-il fuir tous les bridges après cet incident ?
Non, mais limiter son exposition reste prudent : comprendre qui vérifie les transferts d’un pont avant de s’en servir, et minimiser le temps passé avec des fonds bloqués dans un pool bridge.
Quel correctif Verus a-t-il déployé ?
Au 20 mai, selon Merkle Science, l’équipe n’avait encore ni publié d’analyse officielle ni annoncé de correctif déployé. Blockaid situe la faille dans checkCCEValues et estime le correctif à une dizaine de lignes de Solidity. Le réseau Verus a été mis à l’arrêt après l’attaque.
Conclusion
Le hack Verus-Ethereum du 18 mai 2026 ajoute 11,58 millions de dollars volés, dont 75 % rendus le 21 mai, à un total de vols sur des ponts qui dépasse 3,2 milliards de dollars selon les données de DefiLlama. La cause — un check de cohérence manquant — illustre une classe de failles qu’un examen limité au code peut manquer : les business logic bugs.
Pour les utilisateurs, le message reste cohérent avec les leçons d’avril et de mai : limiter le temps passé sur les bridges, suivre les alertes Blockaid et PeckShield, et ne jamais oublier qu’un wrapped asset (tBTC, wETH cross-chain, rsETH) ajoute toujours un risque structurel par rapport à l’actif natif. La sécurité bridge 2026 reste un chantier permanent, pas un problème résolu.
Sources : Yahoo Finance — Verus Bridge $11.58M drained, Halborn — Explained: The Verus-Ethereum Bridge Hack, AMBCrypto — DeFi trust erosion, Metaverse Post — Validation gap, Coinfomania — Swap to ETH.